Cisco Talos scopre VOLTA: il malware che usa l'IA per scegliere le vittime
- VOLTA sottrarre password e dati finanziari su Windows
- L'intelligenza artificiale viene usata per analizzare il profilo economico delle vittime
- Il malware classifica i bersagli in base al potenziale guadagno criminale
Indice Articolo
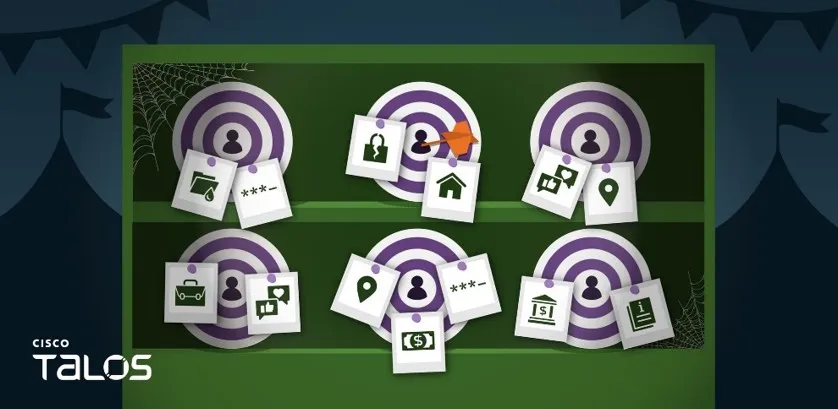
I ricercatori di sicurezza di Cisco Talos hanno individuato un nuovo malware per Windows battezzato VOLTA, capace di rivoluzionare il modo in cui i cybercriminali selezionano i propri bersagli. A differenza dei tradizionali Trojan che si limitano al furto passivo di credenziali, questa minaccia integra l’uso dell’intelligenza artificiale per analizzare i dati personali ed estrapolare un profilo economico preciso della vittima. L’obiettivo delle organizzazioni criminali è identificare immediatamente le potenziali vittime a più alto rendimento finanziario per massimizzare l’impatto degli attacchi.
La struttura del malware VOLTA e la raccolta dati
L’infezione da parte di VOLTA inizia con l’estrazione sistematica delle informazioni salvate all’interno del sistema operativo. Il software malevolo prende di mira un’ampia gamma di applicazioni desktop e browser web come Google Chrome e Firefox, rubando credenziali di accesso, cookie di sessione e cronologie di navigazione. Inoltre, vengono sottratti i dati salvati su client di posta come Outlook e piattaforme di messaggistica come Slack, Telegram e Discord, compromettendo sia la privacy personale sia la sicurezza delle comunicazioni professionali.
Oltre ai dati di accesso tradizionali, VOLTA si concentra sul tracciamento delle abitudini di consumo e delle risorse finanziarie degli utenti. Il malware è in grado di estrarre le chiavi di accesso a diversi portafogli di criptovalute e scandagliare le informazioni legate ad account su Amazon, PayPal, Uber Eats, DoorDash e Walmart. Particolarmente singolare è l’attenzione rivolta verso piattaforme di intrattenimento come Roblox e Steam, dove il codice malevolo stima il valore effettivo degli asset digitali collegati al profilo per valutare se procedere con la rivendita delle credenziali o con ulteriori intrusioni.
Il ruolo dei modelli LLM nel profiling delle vittime
La vera innovazione strategica osservata dagli esperti di sicurezza risiede nell’integrazione di modelli linguistici di ultima generazione all’interno del flusso di attacco. Una volta completato il furto delle informazioni, VOLTA invia i pacchetti di dati a un’API remota basata sull’intelligenza artificiale, istruendo il sistema affinché operi come un vero e proprio analista d’intelligence. Tra i servizi sfruttati per effettuare questa profilazione automatizzata spicca il modello Claude Opus di Anthropic, supportato in caso di fallimento da alternative come Kimi K2 o Gemini 2.5 Flash di Google.
Il modello di intelligenza artificiale elabora la massa di dati ricevuti, incrocia la capacità di spesa desunta dalle ricevute di e-commerce con la robustezza delle credenziali di sicurezza e la disponibilità di fondi nei conti bancari online o nelle piattaforme di pagamento digitale. Gli attacchi informatici beneficiano così di una classificazione istantanea dei bersagli in tre fasce di priorità: basso, medio e alto rendimento. Questo approccio automatizzato evita ai criminali di dover vagliare manualmente gigabyte di informazioni, permettendo di orchestrare tentativi di phishing mirato o ricatti ad alta redditività. La protezione delle transazioni e dei conti correnti, un tema centrale quando si gestiscono i propri asset tramite servizi di banking online e fintech, diventa quindi cruciale per evitare perdite economiche ingenti.
Tecniche di evasione e futuro delle minacce informatiche
Oltre alla sofisticata fase di analisi, VOLTA integra routine avanzate studiate per ostacolare l’attività dei team di sicurezza informatica e la risposta agli incidenti. Al termine dell’esfiltrazione e dell’elaborazione delle metriche di rendimento, il malware esegue una procedura di autocancellazione per rimuovere dal sistema infetto ogni traccia della propria presenza. Questa capacità di anti-forensic cleanup complica notevolmente la ricostruzione della cronologia dell’attacco da parte dei ricercatori, rendendo difficile determinare tempestivamente quali informazioni siano state compromesse.
L’evoluzione dimostrata dal malware analizzato da Cisco Talos segna un punto di svolta fondamentale nel panorama del cybercrime globale. L’intelligenza artificiale smette di essere un semplice generatore di testo per e-mail di phishing e si trasforma in un vero e proprio consulente strategico automatico. Comprendere l’evoluzione delle minacce legate alla connettività di rete moderna diventa indispensabile sia per le aziende sia per i singoli utenti. L’adozione di strumenti di protezione evoluti, come l’autenticazione a due fattori con chiavi fisiche e il monitoraggio costante delle sessioni attive, rappresenta la prima linea di difesa fondamentale contro gli attacchi guidati da algoritmi intelligenti.
Autore
Redazione
Redazione
Il gruppo di lavoro che realizza test, guide e aggiornamenti della testata. Ogni articolo è firmato dalla redazione e sottoposto al protocollo editoriale descritto in "Come testiamo".